Domain appetitszuegler.de kaufen?
Wir ziehen mit dem Projekt
appetitszuegler.de um.
Sind Sie am Kauf der Domain
appetitszuegler.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain appetitszuegler.de kaufen?
Warum leuchtet die VGA-Leuchte rot?
Die VGA-Leuchte leuchtet rot, um anzuzeigen, dass ein Problem mit der Verbindung oder dem Signal der Grafikkarte besteht. Dies kann auf eine fehlerhafte Verbindung, einen defekten Monitor oder eine nicht funktionierende Grafikkarte hinweisen. Es ist ratsam, die Verbindungen zu überprüfen und gegebenenfalls den Monitor oder die Grafikkarte auszutauschen, um das Problem zu beheben. **
Warum leuchtet die PC VGA-Leuchte rot?
Die rote VGA-Leuchte kann auf verschiedene Probleme hinweisen. Es könnte bedeuten, dass kein Signal an den Monitor gesendet wird, dass die Grafikkarte nicht richtig funktioniert oder dass es ein Problem mit dem Kabel oder dem Anschluss gibt. Es ist ratsam, die Verbindungen zu überprüfen und gegebenenfalls die Grafikkarte oder das Kabel auszutauschen. **

Ähnliche Suchbegriffe für Aspöck-Leuchte-Url-Rot
Top-Angebote
Produkte zum Begriff Aspöck-Leuchte-Url-Rot:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kielkowski, Daniela: Die Stoffwechsel-Revolution - Abnehmen mit KohlenhydratenDie Stoffwechsel-Revolution - Abnehmen mit Kohlenhydraten , Wie Low Carb, Intervallfasten und Co. langfristig auch Übergewicht auslösen können. Und wie Sie ausgerechnet durch das Essen vieler Kohlenhydraten ohne Jo-Jo-Effekt abnehmen. , Stoßdämpferfedern > Radaufhängung, Federung & Lenkung , Auflage: 2. Auflage 2024, Erscheinungsjahr: 20240412, Produktform: Kartoniert, Autoren: Kielkowski, Daniela, Auflage: 24002, Auflage/Ausgabe: 2. Auflage 2024, Seitenzahl/Blattzahl: 232, Keyword: Diät; Fettstoffwechselstörung; Kohlenhydrate abnehmen; Low Carb Stoffwechsel; Stoffwechsel; Stoffwechsel Kompass; Stoffwechsel anregen; Stoffwechsel beschleunigen; Stoffwechseldiät; Stoffwechselerkrankung; Stoffwechselstörung; Stoffwechseltyp; abnehmen; abnehmen ohne Hunger; intervallfasten Stoffwechsel; kohlenhydratreiche Diät; welcher stoffwechseltyp bin ich, Fachschema: Medizin / Allgemeines, Einführung, Lexikon, Fachkategorie: Medizinische Diagnostik~Medizin und Gesundheit: Ratgeber, Sachbuch~Die Natur: Sachbuch~Populärwissenschaftliche Werke~Stoffwechsel, Metabolismus, Warengruppe: HC/Naturwissenschaften/Technik allg., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 217, Breite: 157, Höhe: 18, Gewicht: 524, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Warum leuchtet die Leuchte im Gefrierschrank rot?
Die rote Leuchte im Gefrierschrank signalisiert in der Regel eine Störung oder einen Fehler. Es kann bedeuten, dass die Temperatur im Gefrierschrank zu hoch ist oder dass es ein Problem mit dem Kühlsystem gibt. Es ist ratsam, den Gefrierschrank zu überprüfen und gegebenenfalls den Kundendienst zu kontaktieren, um das Problem zu beheben. **
-
Warum leuchtet die VGA-Leuchte der neuen GPU rot?
Die rote VGA-Leuchte an einer neuen GPU kann darauf hinweisen, dass es ein Problem mit der Grafikkarte gibt. Es könnte ein Fehler bei der Installation oder ein Hardwareproblem vorliegen. Es ist ratsam, die Anleitung der Grafikkarte zu überprüfen oder den technischen Support des Herstellers zu kontaktieren, um das Problem zu diagnostizieren und eine Lösung zu finden. **
-
Warum blinkt die Info-Leuchte des Routers plötzlich rot?
Die rote Blinkleuchte am Router kann darauf hinweisen, dass ein Problem mit der Internetverbindung besteht. Möglicherweise liegt ein Verbindungsfehler vor, der behoben werden muss. Es ist ratsam, den Router neu zu starten und gegebenenfalls den Internetanbieter zu kontaktieren, um das Problem zu beheben. **
-
Warum blinkt die PC-Leuchte bei mir rot anstatt blau?
Es gibt mehrere mögliche Gründe, warum die PC-Leuchte rot anstatt blau blinkt. Es könnte sein, dass es sich um eine spezifische Funktion oder eine Fehlermeldung handelt, die durch die rote Farbe signalisiert wird. Es ist auch möglich, dass ein Hardware- oder Softwareproblem vorliegt, das dazu führt, dass die Leuchte rot blinkt. Um das genaue Problem zu identifizieren, wäre es hilfreich, weitere Informationen über den PC und die genaue Fehlermeldung zu haben. **


Was kann ich tun, wenn die Leuchte meines Kabelreceivers immer rot wird?
Wenn die Leuchte deines Kabelreceivers immer rot wird, deutet dies in der Regel auf ein Problem hin. Du könntest zunächst versuchen, den Receiver aus- und wieder einzuschalten, um zu sehen, ob das Problem behoben wird. Wenn dies nicht funktioniert, solltest du dich an den Kundendienst oder den Hersteller des Receivers wenden, um weitere Unterstützung zu erhalten. **
Warum blinkt die Fritzbox Power-DSL und die Info-Leuchte leuchtet rot?
Das Blinken der Power-DSL-Leuchte und das Rotleuchten der Info-Leuchte an der Fritzbox können auf verschiedene Probleme hinweisen. Es könnte sein, dass es ein Problem mit der Internetverbindung gibt, wie zum Beispiel eine Störung beim DSL-Anschluss. Es könnte auch ein Problem mit der Fritzbox selbst vorliegen, wie zum Beispiel ein Firmware-Update oder ein Hardwarefehler. Es ist ratsam, den Kundendienst des Internetanbieters oder den technischen Support von AVM, dem Hersteller der Fritzbox, zu kontaktieren, um das genaue Problem zu ermitteln und eine Lösung zu finden. **
Top-Angebote
Produkte zum Begriff Aspöck-Leuchte-Url-Rot:
-
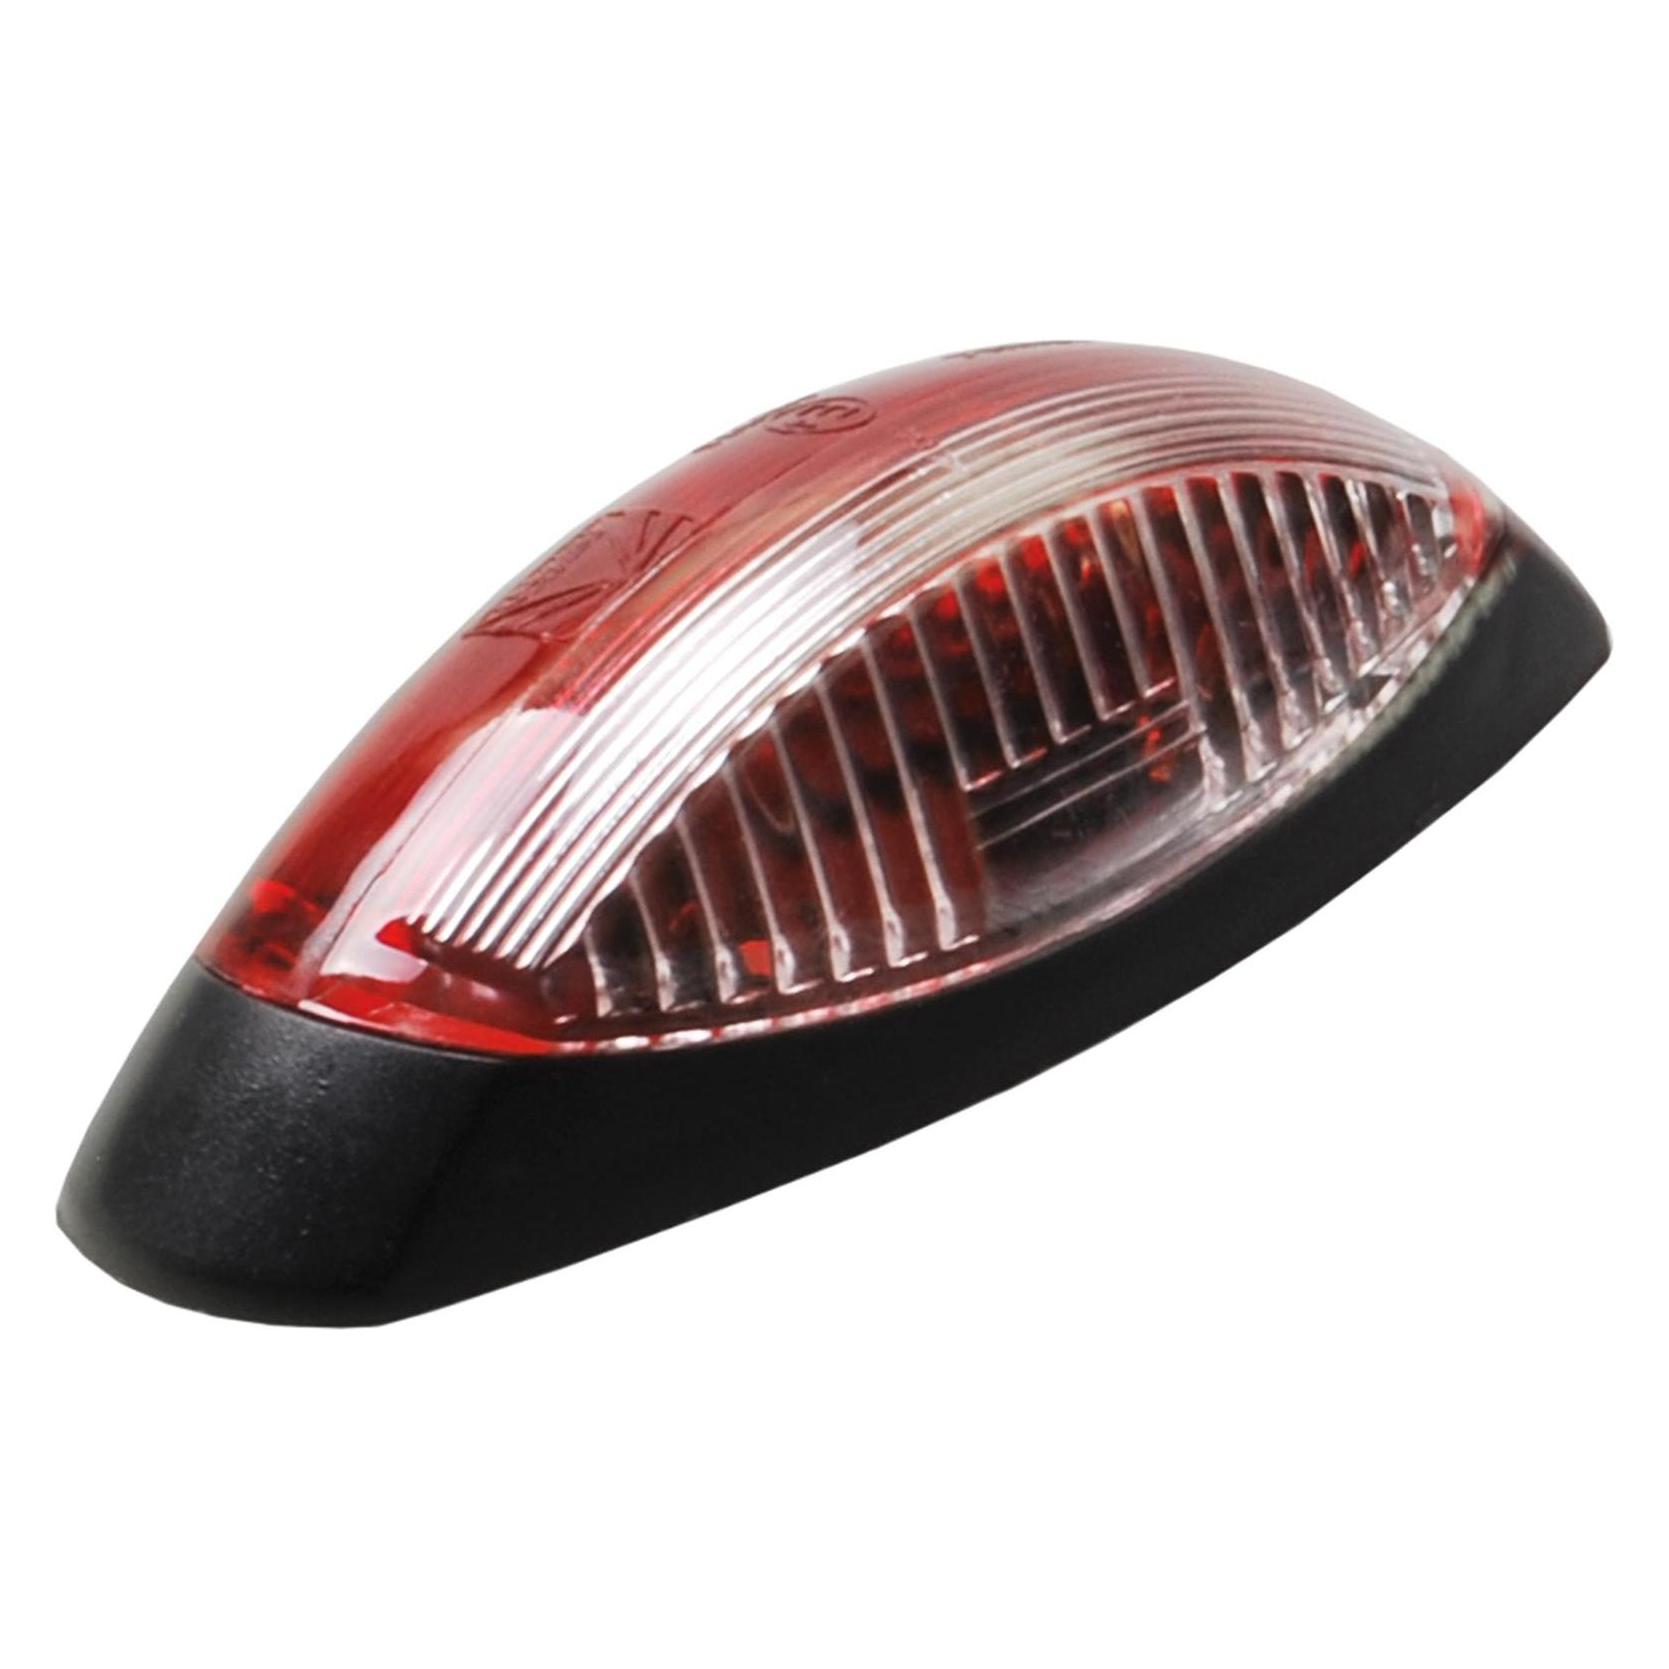
ASPÖCK FLEXIPOINT I Markierungsleuchte rot universellDie Positionsleuchte FLEXIPOINT I von ASPÖCK kann links oder rechts montiert werden. Sie verfügt über ein hinteres Positionslicht und einen Reflektor. Ideal für Anhänger, Lkw, Landmaschinen und Anhänger.7,39 €*Versand: 7,90 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum leuchtet die VGA-Leuchte rot?
Die VGA-Leuchte leuchtet rot, um anzuzeigen, dass ein Problem mit der Verbindung oder dem Signal der Grafikkarte besteht. Dies kann auf eine fehlerhafte Verbindung, einen defekten Monitor oder eine nicht funktionierende Grafikkarte hinweisen. Es ist ratsam, die Verbindungen zu überprüfen und gegebenenfalls den Monitor oder die Grafikkarte auszutauschen, um das Problem zu beheben. **
-
Warum leuchtet die PC VGA-Leuchte rot?
Die rote VGA-Leuchte kann auf verschiedene Probleme hinweisen. Es könnte bedeuten, dass kein Signal an den Monitor gesendet wird, dass die Grafikkarte nicht richtig funktioniert oder dass es ein Problem mit dem Kabel oder dem Anschluss gibt. Es ist ratsam, die Verbindungen zu überprüfen und gegebenenfalls die Grafikkarte oder das Kabel auszutauschen. **
-
Warum leuchtet die Leuchte im Gefrierschrank rot?
Die rote Leuchte im Gefrierschrank signalisiert in der Regel eine Störung oder einen Fehler. Es kann bedeuten, dass die Temperatur im Gefrierschrank zu hoch ist oder dass es ein Problem mit dem Kühlsystem gibt. Es ist ratsam, den Gefrierschrank zu überprüfen und gegebenenfalls den Kundendienst zu kontaktieren, um das Problem zu beheben. **
-
Warum leuchtet die VGA-Leuchte der neuen GPU rot?
Die rote VGA-Leuchte an einer neuen GPU kann darauf hinweisen, dass es ein Problem mit der Grafikkarte gibt. Es könnte ein Fehler bei der Installation oder ein Hardwareproblem vorliegen. Es ist ratsam, die Anleitung der Grafikkarte zu überprüfen oder den technischen Support des Herstellers zu kontaktieren, um das Problem zu diagnostizieren und eine Lösung zu finden. **
Ähnliche Suchbegriffe für Aspöck-Leuchte-Url-Rot
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kielkowski, Daniela: Die Stoffwechsel-Revolution - Abnehmen mit KohlenhydratenDie Stoffwechsel-Revolution - Abnehmen mit Kohlenhydraten , Wie Low Carb, Intervallfasten und Co. langfristig auch Übergewicht auslösen können. Und wie Sie ausgerechnet durch das Essen vieler Kohlenhydraten ohne Jo-Jo-Effekt abnehmen. , Stoßdämpferfedern > Radaufhängung, Federung & Lenkung , Auflage: 2. Auflage 2024, Erscheinungsjahr: 20240412, Produktform: Kartoniert, Autoren: Kielkowski, Daniela, Auflage: 24002, Auflage/Ausgabe: 2. Auflage 2024, Seitenzahl/Blattzahl: 232, Keyword: Diät; Fettstoffwechselstörung; Kohlenhydrate abnehmen; Low Carb Stoffwechsel; Stoffwechsel; Stoffwechsel Kompass; Stoffwechsel anregen; Stoffwechsel beschleunigen; Stoffwechseldiät; Stoffwechselerkrankung; Stoffwechselstörung; Stoffwechseltyp; abnehmen; abnehmen ohne Hunger; intervallfasten Stoffwechsel; kohlenhydratreiche Diät; welcher stoffwechseltyp bin ich, Fachschema: Medizin / Allgemeines, Einführung, Lexikon, Fachkategorie: Medizinische Diagnostik~Medizin und Gesundheit: Ratgeber, Sachbuch~Die Natur: Sachbuch~Populärwissenschaftliche Werke~Stoffwechsel, Metabolismus, Warengruppe: HC/Naturwissenschaften/Technik allg., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 217, Breite: 157, Höhe: 18, Gewicht: 524, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Experts, Vital: FETT VERBRENNEN AM BAUCH - STOFFWECHSEL ANREGEN - INTERVALLFASTEN - MUSKELAUFBAU: 4 in 1 Buch! Effektiv Bauch weg, Stoffwechsel beschleunigen, Muskeln aufbauen und Abnehmen ohne und mit Diät & Sport!FETT VERBRENNEN AM BAUCH - STOFFWECHSEL ANREGEN - INTERVALLFASTEN - MUSKELAUFBAU: 4 in 1 Buch! Effektiv Bauch weg, Stoffwechsel beschleunigen, Muskeln aufbauen und Abnehmen ohne und mit Diät & Sport! , 4 Bücher in einem für deinen Abnehmerfolg: Fett verbrennen am Bauch, Muskelaufbau, Stoffwechsel anregen, Intervallfasten Du möchtest abnehmen - und zwar dauerhaft? Du wünschst dir einen gesunden Gewichtsverlust, ohne Hunger und Verzicht? Du möchtest deine Fitness erhöhen und Muskeln aufbauen? Bei all diesen Themen wird dir dieses 4-in1-Buch rund um das erfolgreiche Abnehmen und den Muskelaufbau helfen! Sicher hast auch du bisher vieles versucht, um deine lästigen Pfunde loszuwerden und deinen Körper zu straffen. Diäten, Ernährungsumstellung und Sport? Bisher konntest du deine Ziele jedoch nicht erreichen und irgendwann hat sich der unbeliebte Jo-Jo-Effekt doch eingestellt? Eine gesunde Ernährung ist für deine erfolgreiche Gewichtsreduzierung ebenso von Bedeutung wie Sport und Muskelaufbau. Während du durch ein gezieltes Krafttraining Muskeln aufbaust und damit täglich zusätzliche Kalorien verbrennst, kannst du durch Cardiotraining deinen Stoffwechsel und deine Fettverbrennung anregen. Und auch Intervallfasten bringt dich deiner Traumfigur Stück für Stück näher. Der Trick beim intermittierenden Fasten ist, dass für eine bestimmte Anzahl von Stunden keine Kalorien aufgenommen werden. Bei dieser kurzzeitigen Fasten-Einlage baut der Körper keine Muskeln, sondern tatsächlich Fettreserven ab. Bei beispielsweise 14 Stunden Fastenzeit, bleiben dir täglich immer noch 10 Stunden für den Genuss von Speisen. Und den Großteil der Fastenzeit kannst du schon im Schlaf überbrücken! Die Vorteile sind eindeutig: Keine Heißhungerattacken! Kein Verzicht! Kein Druck! Dein Genuss bleibt! Diese Kombination aus 4 Büchern ist perfekt für dich, wenn: du abnehmen und deine Traumfigur erreichen möchtest deine bisherigen Versuche beim Abnehmen leider gescheitert sind du für dich noch immer nach deiner Methode zum Abnehmen suchst du trotz deiner Gewichtsziele auf nichts verzichten möchtest du Muskeln aufbauen und deine Fitness erhöhen möchtest Mit diesem Buch kommst du deinem Wunschgewicht und Traumkörper näher und erfährst viele neue Einblicke. Beispielsweise: Was ist Intervallfasten und eignet sich diese Methode auch für dich? Wie kannst du gezielt Fett am Bauch verbrennen? Wie lässt sich das Kurzzeitfasten in deinen Alltag integrieren? Wie kannst du deinen Stoffwechsel beschleunigen und gezielt Muskeln aufbauen? Wie erstellst du einen Trainingsplan für Anfänger und Fortgeschrittene und wendest diesen gezielt an? Welche verschiedenen Trainingstechniken und Trainingsformen gibt es? Welche Trainingsart ist die richtige für dich, deinen Muskelaufbau und deine Abnehmziele? Welche Trainingskonzepte gibt es? - Welches sind deine Vorteile aus Cluster Training, Gewichte - Hanteltraining, Sling Training, Stretching oder Zirkeltraining. Wieviel Kalorien haben welche Lebensmittel und wie errechnest du deinen persönlichen Grundbedarf? Und das ist längst nicht alles... Diese Buchzusammenstellung lässt keine Frage unbeantwortet und kein Rätsel rund um Fitness und Abnehmen ungeklärt! Ob du Anfänger oder Fortgeschrittener auf diesem Gebiet bist, ist für die Buchkombination uninteressant! Aber nach dem Lesen wirst du dich zu den Fortgeschrittenen zählen dürfen, denn auf den Punkt zeigen dir diese Bücher umfangreich und detailliert sofort anwendbare und wissenschaftlich fundierte Tipps und Tricks vom Profi. Mit diesen Büchern bleibt dein Wunsch nach Gewichtsverlust und Muskelaufbau nicht länger ein Traum! Lass deine Traumfigur Realität werden! , Kleidung, Schutzausrüstung & Merchandise > Auto & Motorrad: Teile , Erscheinungsjahr: 20240301, Produktform: Kartoniert, Autoren: Experts, Vital, Seitenzahl/Blattzahl: 391, Themenüberschrift: HEALTH & FITNESS / General, Keyword: abnehmen; fett verbrennen; fett verlieren; gesund abnehmen; intervallfasten; muskelaufbau; muskeln aufbauen; stoffwechsel beschleunigen, Warengruppe: TB/Gesundheit/Körperpflege/Allgemeines/Lexika, Fachkategorie: Medizin und Gesundheit: Ratgeber, Sachbuch, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: EoB, Verlag: EoB, Verlag: Pegoa Global Media, Länge: 211, Breite: 149, Höhe: 22, Gewicht: 718, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum blinkt die Info-Leuchte des Routers plötzlich rot?
Die rote Blinkleuchte am Router kann darauf hinweisen, dass ein Problem mit der Internetverbindung besteht. Möglicherweise liegt ein Verbindungsfehler vor, der behoben werden muss. Es ist ratsam, den Router neu zu starten und gegebenenfalls den Internetanbieter zu kontaktieren, um das Problem zu beheben. **
-
Warum blinkt die PC-Leuchte bei mir rot anstatt blau?
Es gibt mehrere mögliche Gründe, warum die PC-Leuchte rot anstatt blau blinkt. Es könnte sein, dass es sich um eine spezifische Funktion oder eine Fehlermeldung handelt, die durch die rote Farbe signalisiert wird. Es ist auch möglich, dass ein Hardware- oder Softwareproblem vorliegt, das dazu führt, dass die Leuchte rot blinkt. Um das genaue Problem zu identifizieren, wäre es hilfreich, weitere Informationen über den PC und die genaue Fehlermeldung zu haben. **
-
Was kann ich tun, wenn die Leuchte meines Kabelreceivers immer rot wird?
Wenn die Leuchte deines Kabelreceivers immer rot wird, deutet dies in der Regel auf ein Problem hin. Du könntest zunächst versuchen, den Receiver aus- und wieder einzuschalten, um zu sehen, ob das Problem behoben wird. Wenn dies nicht funktioniert, solltest du dich an den Kundendienst oder den Hersteller des Receivers wenden, um weitere Unterstützung zu erhalten. **
-
Warum blinkt die Fritzbox Power-DSL und die Info-Leuchte leuchtet rot?
Das Blinken der Power-DSL-Leuchte und das Rotleuchten der Info-Leuchte an der Fritzbox können auf verschiedene Probleme hinweisen. Es könnte sein, dass es ein Problem mit der Internetverbindung gibt, wie zum Beispiel eine Störung beim DSL-Anschluss. Es könnte auch ein Problem mit der Fritzbox selbst vorliegen, wie zum Beispiel ein Firmware-Update oder ein Hardwarefehler. Es ist ratsam, den Kundendienst des Internetanbieters oder den technischen Support von AVM, dem Hersteller der Fritzbox, zu kontaktieren, um das genaue Problem zu ermitteln und eine Lösung zu finden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.